

- Beranda
- Komunitas
- Tech
- Programmer Forum
Solusi Manajemen Terpusat Keamanan Endpoint untuk Banyak Cabang
TS
ping32
Solusi Manajemen Terpusat Keamanan Endpoint untuk Banyak Cabang
Dalam proses ekspansi skala perusahaan, struktur multi-cabang menjadi hal yang umum. Namun, hal ini juga membawa tantangan baru seperti peningkatan jumlah endpoint, manajemen yang terdistribusi, serta risiko keamanan yang sulit dikendalikan. Oleh karena itu, kebutuhan untuk mengelola dan mengamankan perangkat endpoint di setiap lokasi secara terpusat menjadi sangat penting dalam pembangunan sistem keamanan informasi perusahaan.
Tantangan Umum Manajemen Endpoint di Banyak Cabang
Seiring dengan bertambahnya lokasi cabang, jenis perangkat endpoint juga menjadi semakin beragam, termasuk komputer kantor, terminal sistem bisnis, serta perangkat kerja mobile. Tanpa mekanisme manajemen terpusat, standar penerapan kebijakan keamanan di setiap wilayah dapat berbeda-beda, sehingga menciptakan “celah keamanan” yang meningkatkan risiko kebocoran data dan serangan virus.
Selain itu, cabang biasanya bergantung pada tim IT lokal untuk pemeliharaan, yang menyebabkan respon menjadi lebih lambat dan pembaruan kebijakan sering tertunda. Hal ini semakin memperumit pengelolaan keamanan endpoint secara keseluruhan.
Manifestasi Risiko Keamanan Endpoint
Dalam skenario multi-cabang, risiko keamanan endpoint umumnya muncul dalam bentuk kebocoran data, akses perangkat eksternal yang tidak sah, serta hilangnya kontrol atas perilaku pengguna endpoint. Misalnya, karyawan dapat memindahkan data sensitif melalui USB atau cloud storage tanpa izin, atau mengakses sistem bisnis inti di lingkungan yang tidak sah, yang dapat menyebabkan kerugian serius bagi perusahaan.
Selain itu, kurangnya mekanisme audit terpusat membuat pelacakan insiden keamanan menjadi sulit, sehingga memperbesar risiko kepatuhan dan akuntabilitas.
Solusi Manajemen Keamanan Endpoint Terpusat Berbasis Ping32
Dalam pembangunan keamanan endpoint untuk banyak cabang, penggunaan platform manajemen terpusat menjadi faktor kunci. Ping32 adalah solusi keamanan data dan manajemen endpoint untuk perusahaan yang menyediakan kemampuan kontrol terpusat secara menyeluruh.
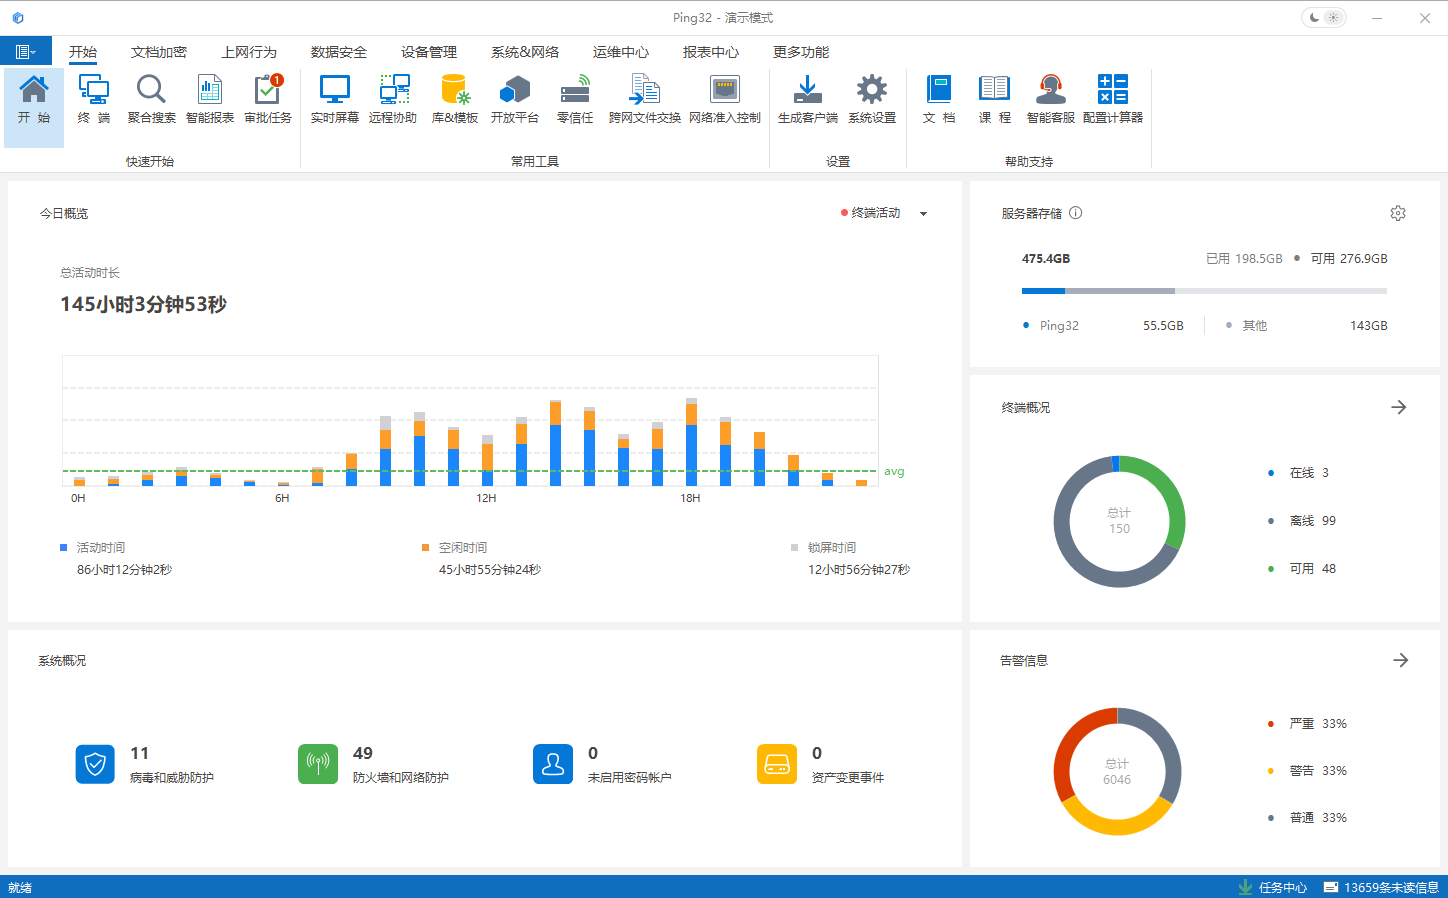
Dalam skenario multi-cabang, kemampuan utama Ping32 dapat dijelaskan sebagai berikut:
1. Distribusi Kebijakan Terpusat
Kantor pusat dapat menetapkan kebijakan keamanan secara terpadu untuk semua cabang, memastikan konsistensi dalam kontrol akses, izin, dan aturan keamanan di seluruh organisasi.
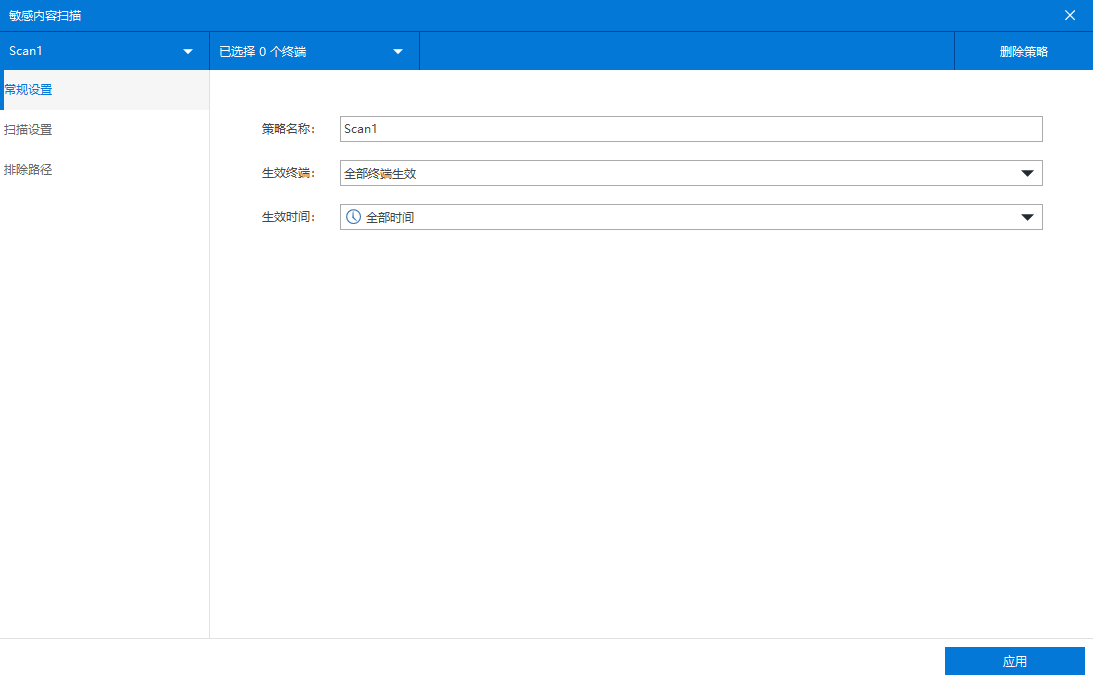
2. Perlindungan Kebocoran Data End-to-End
Ping32 mampu memantau seluruh aktivitas file seperti pembuatan, penyalinan, transfer, dan unggahan data. Selain itu, sistem ini juga mengontrol saluran pengiriman data seperti email, pesan instan, dan cloud storage untuk mencegah kebocoran informasi sensitif.
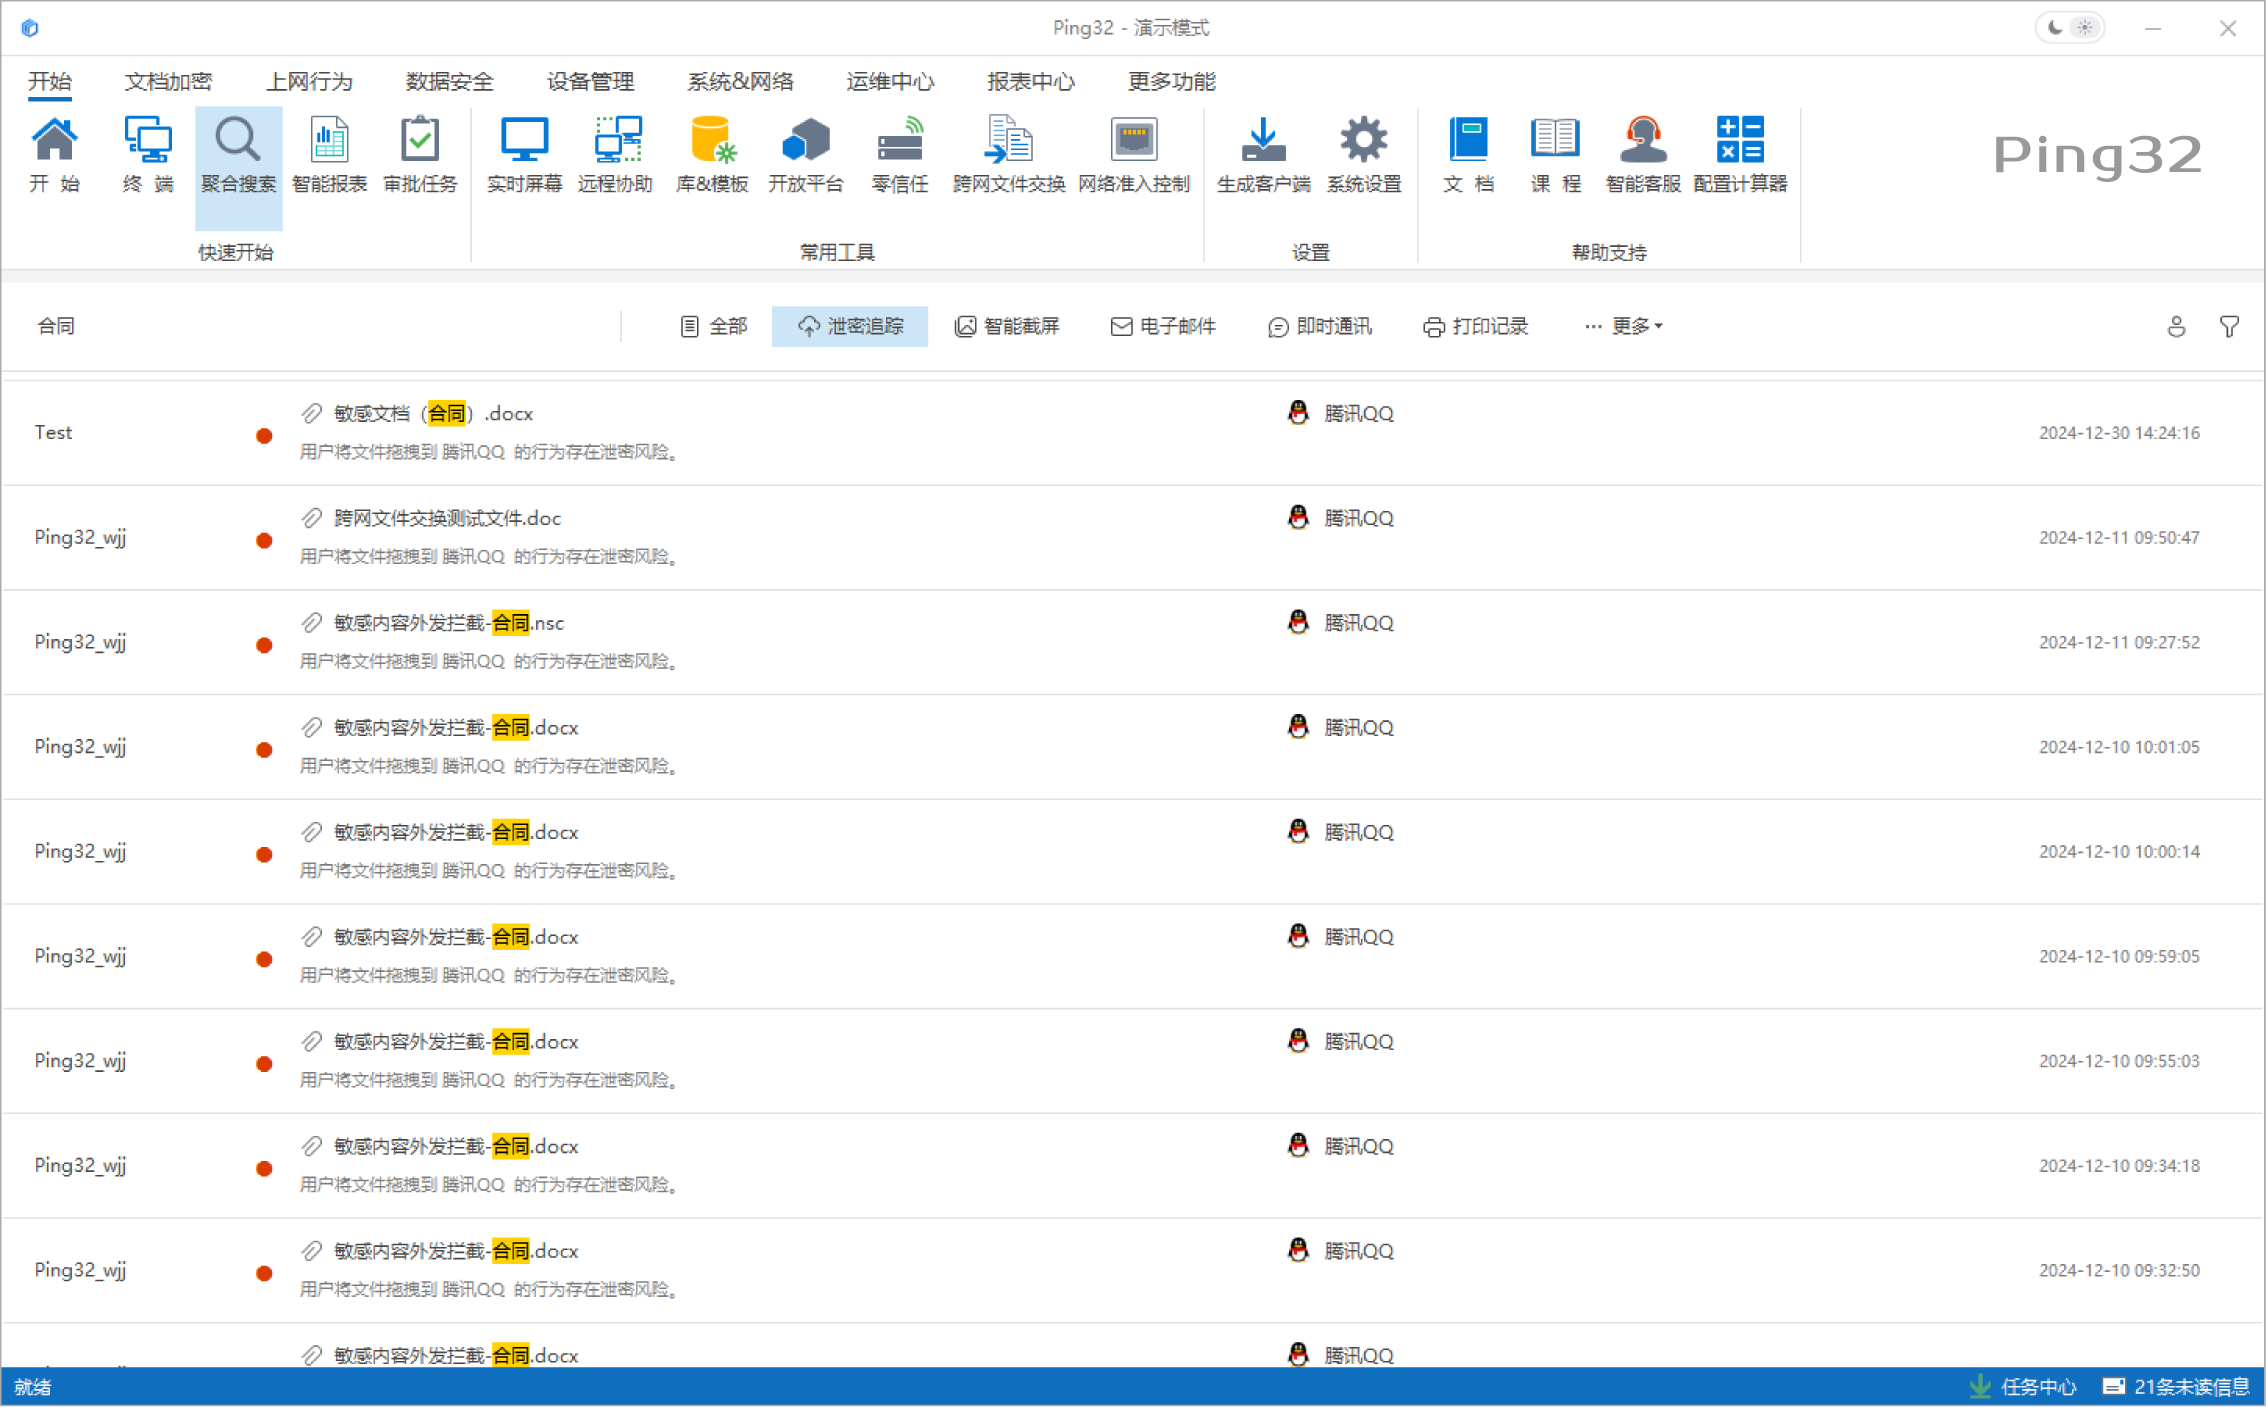
3. Kontrol Perangkat Eksternal yang Detail
Sistem ini mendukung pengelolaan perangkat USB, hard disk eksternal, dan printer dengan kontrol berbasis peran, departemen, maupun jenis perangkat, sehingga akses data dapat dibatasi secara lebih granular.
4. Audit dan Pelacakan Aktivitas Endpoint Secara Menyeluruh
Ping32 mencatat berbagai aktivitas penting seperti operasi file, penggunaan aplikasi, dan akses jaringan. Hal ini memungkinkan perusahaan melakukan pelacakan insiden secara cepat dan akurat.
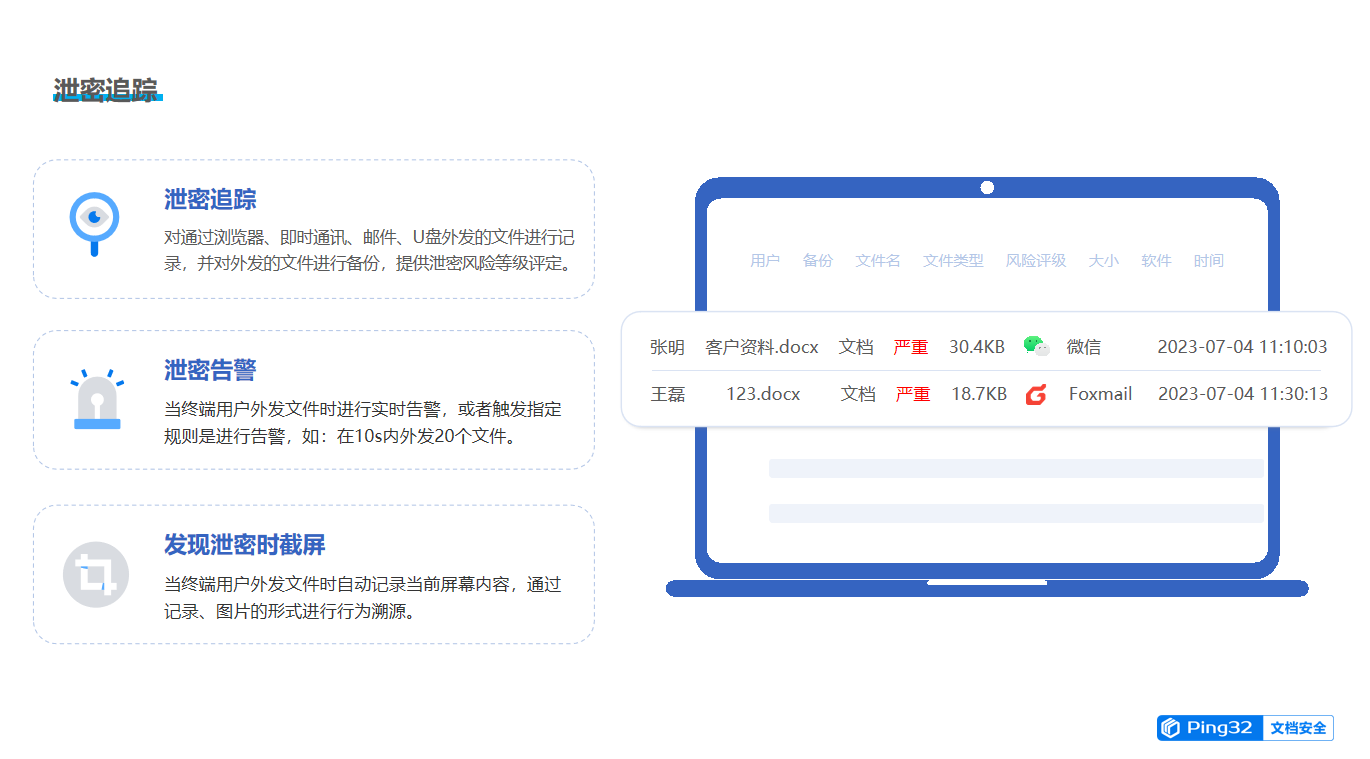
5. Manajemen Visual Terpusat Multi-Cabang
Semua endpoint, baik di kantor pusat maupun cabang, dapat dipantau melalui satu dashboard terpusat. Hal ini memberikan visibilitas penuh terhadap aset, status keamanan, dan potensi risiko secara real-time.
Signifikansi Penerapan Sistem Keamanan Endpoint Terpadu
Dengan menerapkan sistem manajemen keamanan endpoint terpusat di banyak cabang, perusahaan dapat meningkatkan perlindungan keamanan secara signifikan serta mengurangi titik lemah akibat pengelolaan yang terfragmentasi. Selain itu, biaya operasional IT dapat ditekan dan efisiensi manajemen meningkat karena kebijakan keamanan dapat diterapkan secara cepat dan konsisten di seluruh endpoint.
Dalam era transformasi digital yang terus berkembang, sistem keamanan endpoint yang terintegrasi bukan hanya kebutuhan teknis, tetapi juga fondasi penting untuk kepatuhan dan keberlangsungan bisnis perusahaan.
FAQ:
Q1: Bagaimana Ping32 mengelola endpoint yang tersebar di banyak cabang secara terpusat?
A: Ping32 menyediakan konsol manajemen terpusat yang memungkinkan seluruh endpoint di kantor pusat maupun cabang dikelola dalam satu platform. Administrator dapat melakukan distribusi kebijakan keamanan, pemantauan status perangkat, serta pengelolaan aset secara terpusat, sehingga menghilangkan kebutuhan pengelolaan yang terpisah di setiap lokasi.
Q2: Apakah Ping32 dapat mencegah kebocoran data melalui USB atau cloud storage?
A: Ya. Ping32 memiliki fitur Data Loss Prevention (DLP) yang dapat mengontrol penggunaan USB, hard disk eksternal, unggahan cloud, email, serta aplikasi pesan instan. Kebijakan dapat diatur secara fleksibel berdasarkan departemen atau peran pengguna untuk mencegah kebocoran data sensitif.
Q3: Bagaimana cara memastikan aktivitas endpoint tetap dapat ditelusuri saat bekerja dari jarak jauh atau cabang?
A: Ping32 menyediakan audit aktivitas endpoint secara menyeluruh, termasuk operasi file, penggunaan aplikasi, akses website, hingga penggunaan perangkat eksternal. Semua aktivitas tercatat dan dapat ditelusuri kembali untuk membantu investigasi insiden keamanan secara cepat dan akurat.
Tantangan Umum Manajemen Endpoint di Banyak Cabang
Seiring dengan bertambahnya lokasi cabang, jenis perangkat endpoint juga menjadi semakin beragam, termasuk komputer kantor, terminal sistem bisnis, serta perangkat kerja mobile. Tanpa mekanisme manajemen terpusat, standar penerapan kebijakan keamanan di setiap wilayah dapat berbeda-beda, sehingga menciptakan “celah keamanan” yang meningkatkan risiko kebocoran data dan serangan virus.
Selain itu, cabang biasanya bergantung pada tim IT lokal untuk pemeliharaan, yang menyebabkan respon menjadi lebih lambat dan pembaruan kebijakan sering tertunda. Hal ini semakin memperumit pengelolaan keamanan endpoint secara keseluruhan.
Manifestasi Risiko Keamanan Endpoint
Dalam skenario multi-cabang, risiko keamanan endpoint umumnya muncul dalam bentuk kebocoran data, akses perangkat eksternal yang tidak sah, serta hilangnya kontrol atas perilaku pengguna endpoint. Misalnya, karyawan dapat memindahkan data sensitif melalui USB atau cloud storage tanpa izin, atau mengakses sistem bisnis inti di lingkungan yang tidak sah, yang dapat menyebabkan kerugian serius bagi perusahaan.
Selain itu, kurangnya mekanisme audit terpusat membuat pelacakan insiden keamanan menjadi sulit, sehingga memperbesar risiko kepatuhan dan akuntabilitas.
Solusi Manajemen Keamanan Endpoint Terpusat Berbasis Ping32
Dalam pembangunan keamanan endpoint untuk banyak cabang, penggunaan platform manajemen terpusat menjadi faktor kunci. Ping32 adalah solusi keamanan data dan manajemen endpoint untuk perusahaan yang menyediakan kemampuan kontrol terpusat secara menyeluruh.
Dalam skenario multi-cabang, kemampuan utama Ping32 dapat dijelaskan sebagai berikut:
1. Distribusi Kebijakan Terpusat
Kantor pusat dapat menetapkan kebijakan keamanan secara terpadu untuk semua cabang, memastikan konsistensi dalam kontrol akses, izin, dan aturan keamanan di seluruh organisasi.
2. Perlindungan Kebocoran Data End-to-End
Ping32 mampu memantau seluruh aktivitas file seperti pembuatan, penyalinan, transfer, dan unggahan data. Selain itu, sistem ini juga mengontrol saluran pengiriman data seperti email, pesan instan, dan cloud storage untuk mencegah kebocoran informasi sensitif.
3. Kontrol Perangkat Eksternal yang Detail
Sistem ini mendukung pengelolaan perangkat USB, hard disk eksternal, dan printer dengan kontrol berbasis peran, departemen, maupun jenis perangkat, sehingga akses data dapat dibatasi secara lebih granular.
4. Audit dan Pelacakan Aktivitas Endpoint Secara Menyeluruh
Ping32 mencatat berbagai aktivitas penting seperti operasi file, penggunaan aplikasi, dan akses jaringan. Hal ini memungkinkan perusahaan melakukan pelacakan insiden secara cepat dan akurat.
5. Manajemen Visual Terpusat Multi-Cabang
Semua endpoint, baik di kantor pusat maupun cabang, dapat dipantau melalui satu dashboard terpusat. Hal ini memberikan visibilitas penuh terhadap aset, status keamanan, dan potensi risiko secara real-time.
Signifikansi Penerapan Sistem Keamanan Endpoint Terpadu
Dengan menerapkan sistem manajemen keamanan endpoint terpusat di banyak cabang, perusahaan dapat meningkatkan perlindungan keamanan secara signifikan serta mengurangi titik lemah akibat pengelolaan yang terfragmentasi. Selain itu, biaya operasional IT dapat ditekan dan efisiensi manajemen meningkat karena kebijakan keamanan dapat diterapkan secara cepat dan konsisten di seluruh endpoint.
Dalam era transformasi digital yang terus berkembang, sistem keamanan endpoint yang terintegrasi bukan hanya kebutuhan teknis, tetapi juga fondasi penting untuk kepatuhan dan keberlangsungan bisnis perusahaan.
FAQ:
Q1: Bagaimana Ping32 mengelola endpoint yang tersebar di banyak cabang secara terpusat?
A: Ping32 menyediakan konsol manajemen terpusat yang memungkinkan seluruh endpoint di kantor pusat maupun cabang dikelola dalam satu platform. Administrator dapat melakukan distribusi kebijakan keamanan, pemantauan status perangkat, serta pengelolaan aset secara terpusat, sehingga menghilangkan kebutuhan pengelolaan yang terpisah di setiap lokasi.
Q2: Apakah Ping32 dapat mencegah kebocoran data melalui USB atau cloud storage?
A: Ya. Ping32 memiliki fitur Data Loss Prevention (DLP) yang dapat mengontrol penggunaan USB, hard disk eksternal, unggahan cloud, email, serta aplikasi pesan instan. Kebijakan dapat diatur secara fleksibel berdasarkan departemen atau peran pengguna untuk mencegah kebocoran data sensitif.
Q3: Bagaimana cara memastikan aktivitas endpoint tetap dapat ditelusuri saat bekerja dari jarak jauh atau cabang?
A: Ping32 menyediakan audit aktivitas endpoint secara menyeluruh, termasuk operasi file, penggunaan aplikasi, akses website, hingga penggunaan perangkat eksternal. Semua aktivitas tercatat dan dapat ditelusuri kembali untuk membantu investigasi insiden keamanan secara cepat dan akurat.
0
10
0
Komentar yang asik ya
Komentar yang asik ya
Komunitas Pilihan